当コラムでは委託先(サプライヤーを含む)に対するリスク評価や管理策などについて、様々な観点から述べてきましたが、これらを踏まえて本稿では、何らかの対策の導入・実施が必要な委託先があった場合に、それらを委託先に要請する際の注意点についてまとめました。
委託先管理におけるリスクマネジメントの進め方
委託先管理におけるリスクマネジメントを、リスク評価の結果を起点として図にすると、概ね下図のようになります。もちろん実際には、個別事情によって様々な検討や調整が入りますので、かなり簡略化した図であることをご了承ください。
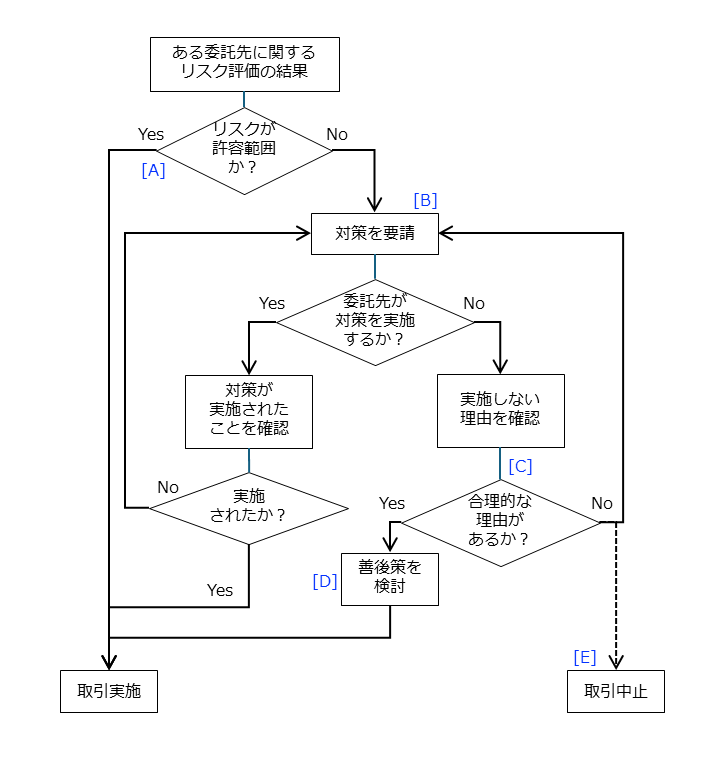
ここで、全ての委託先においてリスクが許容範囲内に収まっていれば(図中の [A])全く問題ないのですが、そうでない委託先に対しては、そのリスクを許容範囲内に収めるために何らかの対策を要請する必要があるでしょう(同 [B])。
ここでは例として、「ある委託先で一部の PC にウイルス対策ソフトウェアが導入されていなかった」というケースを考えてみたいと思います。当社としては「委託先では全ての PC にウイルス対策ソフトウェアが導入され、常にアップデートされているべき」だと考えており、「一部の PC にウイルス対策ソフトウェアが導入されていなかった」という状態は、当社としての許容範囲を超えていると判断したということです。
この場合、当然ながら委託先に対してウイルス対策ソフトウェアの導入を要請することになりますが、これを実施するかどうかは委託先側の判断になります。実施してくれればそれで解決なのですが、委託先がこのような要請に応じてくれなかった場合は、個別事情に応じた判断や対処が必要になるでしょう。
ここで恐らく全てのケースに共通すると思われるのは、委託先との間で丁寧にコミュニケーションを図ることです。対策を実施されないのであればその理由を聞きます。高圧的な態度にならないよう、また対策の実施を強制されていると感じられないよう配慮すべきでしょう。そして、委託先において対策を実施しない理由が合理的かどうかを検討します(同 [C])。
対策を実施しない理由をどう考えるか
しかしながら、その理由が「合理的」かどうかは、何らかの客観的あるいは統一的な基準によって判断できないことが多いでしょう。例えば「ウイルス対策ソフトウェアを導入するための予算を確保できない」と言われたとき、零細企業で本当にそのような費用を捻出できない場合と、本当は財務的に十分な余力があるのに費用を出し渋っている場合との間で、明確に線を引けるとは限りません。大規模な企業ならそのくらいのお金はあるだろうと思われがちですが、企業の規模が大きくなれば PC の台数も増えるので、ソフトウェア導入費や管理コストもそれなりに大きな負担となる可能性があるからです。
また、対策を実施できない理由はコストだけとは限りません。例えば「開発・検証用の PC にウイルス対策ソフトウェアを導入すると検証結果に悪影響が生じる」とか、「生産設備を制御するための PC は仕様上ウイルス対策ソフトウェアを導入できない」などといった技術的な理由も考えられます。このような場合、ウイルス対策ソフトウェアを導入できない PC を社内ネットワークから隔離するなどの善後策(同 [D])を導入することが合意でき、その善後策によってリスクが許容範囲に収まると判断できれば良いでしょう。
ところで、もし委託先が零細企業で、対策を実施するための費用をどうしても捻出できないと言われた場合、委託元がその費用を負担すべきか? という質問をいただくことがあります。もちろん個別事情によりますので単純にお答えする訳にはいかないのですが、筆者としてはそのような費用面の援助を安易にすべきではないと考えています。理由は、そのような要請に対応していくとキリがなくなるからです。別の委託先から同様の要請があっても応じないと言える、明確な理由がなければ、他の委託先から不満を持たれる可能性もあります。やむを得ず費用面の援助を行う場合は、条件面も含めて慎重に検討されるべきでしょう。
さて、問題はその理由が合理的でないと考えられる場合です。基本的にはあらためて対策の実施を要請することになると思われますが、それでも実施されない場合、最終的には取引中止(同 [E])という判断が考えられます。新たに委託を始めようとしていた委託先であれば契約の見合わせ、既に取引のある委託先であれば契約解除ということになるかと思います。
このように取引中止に関する判断については、過去に別の記事『委託先との取引可否をどう判断するか』でも書きましたので、そちらも参考にしていただきたいと思います。ここでご留意いただきたいのは、取引を中止するかどうかの判断は、単に対策を実施されるかどうかという観点だけでは決められないということです。
依存度の高い委託先への対処
特別なノウハウを持っている委託先や、重要な部品や材料などを調達しているサプライヤーなどの場合、代替となる委託先を探すのが困難だったり、もしくは代替先が存在しない場合があります。また、代替先が見つかったとしても切り替えにかかる時間やコストが非常に大きくなる場合、取引中止に関する判断は慎重にならざるを得ません。
このような事情から委託先に対する依存度が高いと、委託先のほうが優位に立った状態で交渉することになりますので、委託先リスク管理の観点からは好ましくありません。以前に『委託先に対する調査の前にリスクアセスメントを行う意義』という記事で述べた、委託先に対するリスクアセスメントは、このように交渉しにくい委託先を特定することでもあります。
このような委託先に対しては、ある程度時間をかけて、対策を実施するよう交渉することになるでしょう。もしくは、何らかの方法でその委託先に対する依存度を下げるという方向もあり得ます。例えばその委託先に依頼している業務を自社内でできるようにするとか、メーカーであれば特定のサプライヤーからしか調達できない部品や材料を使わないように、商品の設計を変更するなどの方法が考えられます。
いずれにしても非常に時間がかかる取り組みになりますので、周到な計画をたてて進める必要がありますし、そもそも単なる「委託先管理」という業務の範疇を超えて、商品開発や事業戦略の変更を伴う取り組みになりますので、しかるべきタイミングで経営層にエスカレーションし、経営層のイニシアティブのもとで関係各部門で協力しながら実現していくことになるでしょう。
また、どちらの方針をとるにしても、この問題が解決するまでは「許容範囲を超えるリスクが残っている」状態が続くことになりますので、そのような残留リスクの存在も含めて、経営層との間で共通認識を形成することが大変重要です。
委託先に対してどこまで対策を要求できるか
もうひとつ、よくご質問いただくのは、委託先に対してどの程度の対策を要請できるのか? ということです。様々なリスクに対して対策を導入していけば、当然ながら委託先側でかかるコストが増えていきます。それらの対策は委託先自身を守るために役立つものではありますが、委託先にとって過剰と思われるような対策を要求されると、難色を示されたり、不当な圧力をかけられていると感じられたりする可能性もあります。また委託先の本音としては、「そこまでコストのかかる要求をするなら値上げさせてくれ」と言いたくもなるでしょう。
したがって、委託先との関係を悪化させないためにも、どの程度の対策を要請するかは十分考慮すべきでしょう。具体的な判断基準をお示しすることは難しいのですが、「一般企業でもこのくらいの対策は実施されるのが当たり前」という相場感に基づいて考えるのが現実的かと思います。
なお、情報セキュリティに関してはそのような相場感が比較的分かりやすくなっています。独立行政法人情報処理推進機構(通称 IPA)が、情報セキュリティ対策への取り組みを自己宣言する制度「SECURITY ACTION」を運用しており、最も基礎的な「一つ星」レベルとして「情報セキュリティ 6 か条」を定めています(https://www.ipa.go.jp/security/security-action/onestar/)。これらは、どのような事業者であれ必ず実施すべき対策であり、このような対策すら行われていない事業者とは怖くて取引できないレベルとも言えます。なお上の例で用いたウイルス対策ソフトウェアの導入も、もちろんこの「6 か条」に含まれています。
また一般社団法人日本自動車工業会と、一般社団法人日本自動車部品工業会とが共同で「自工会/部工会・サイバーセキュリティガイドライン」を作成し、公開しています(https://www.jama.or.jp/operation/it/cyb_sec/cyb_sec_guideline.html)。このガイドラインは 3 つのレベルに分かれており、最も下の「レベル 1」は「自動車業界として最低限実装すべき項目」という位置づけになっています。前述の IPA による「6 か条」と比べると、項目数がかなり多いですが、自動車業界に限らず製造業全般に対して、この「レベル 1」に含まれる対策なら、委託先に要請しても過剰ではないと言えるでしょう。
他の分野においても、様々なガイドラインなどがあればそれらを参考にしつつ、どの程度の対策を要請すべきかを検討していただければと思います。
- 執筆者
- 田代 邦幸 合同会社OfficeSRC代表/リスクマネジメントコンサルタント
- プロフィール
- 自動車メーカー、半導体製造装置メーカー勤務を経て、2005 年より複数のコンサルティングファームにて、事業継続マネジメント(BCM)や災害対策などに関するコンサルティングに従事した後、独立して 2020 年に合同会社 Office SRC を設立。
- SNS
- X(Twitter):@ktashiro_src
LinkedIn:https://www.linkedin.com/in/ktashiroSRC
アトミテックでは、委託先リスク管理の手順をまとめた委託先リスク管理ガイドを公開しています。ぜひ自社の委託先管理の参考になさってください。