これまで当コラムでは、委託先(サプライヤーを含む)に関するリスク管理として、取引開始前に行う調査やリスク評価、および様々なリスクを軽減するための管理策などについて述べてきましたが、それらの多くは自社と直接取引のある委託先を主な対象としていました。
一方で読者の皆様の中には、直接的な取引関係のない再委託先、再々委託先のリスク管理に関する課題を抱えておられる方も少なくないと思われます。そこで本稿では、再委託先や再々委託先に起因するリスクに対して、どのように対策していくべきかを整理しておきたいと思います。
再委託の構造
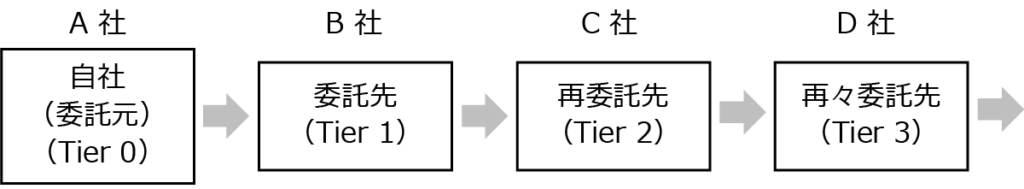
一般的に、何らかの業務を受託した事業者が、その業務の一部または全部を別の事業者に委託することを「再委託」といいます。下図で A 社がある業務を B 社に委託し、B 社がその業務をさらに C 社に委託すると、C 社は B 社にとっては「委託先」ですが、A 社から見ると「再委託先」ということになります。さらにその業務が D 社に再委託された場合、これを A 社から見れば「再々委託」されたということになります。このような再委託の関係が、さらに下図の右側の方に続くこともあります。
また委託元(下図では A 社)から見て、直接取引のある委託先を「Tier 1」もしくは「一次サプライヤー」、再委託先を「Tier 2」もしくは「二次サプライヤー」というような呼び方がよく用いられます。本稿では「Tier 1」、「Tier 2」…..という呼び方を用います。なお、下図のように委託元を「Tier 0」と呼ぶのはあまり一般的ではありませんが、本稿では便宜上このような呼び方を用います。
再委託先におけるトラブルの影響
再委託先(上図における Tier 2 より右側)で何らかのトラブルが発生した場合、委託元の A 社にはどのような影響が生じるでしょうか?
まず、最も直接的な悪影響のひとつと言えるのが、再委託先に起因する事業中断です。例えば製造業の場合、Tier 2 の材料メーカーの工場で火災が発生して Tier 1 の部品メーカーに対する納品ができなくなると、部品メーカーが生産活動を継続できなくなり、連鎖的に委託元まで事業中断に陥る可能性があります。
また事業中断に陥らなくとも、再委託先で違法行為や不祥事が発生した場合に、委託元がその監督責任を問われたり、委託元のレピュテーションに悪影響がおよぶ可能性があります。典型例としては個人情報漏洩事案が挙げられます。実際、個人情報の漏洩が公表された事例の多くは、Tier 2(またはその先)にあたる再委託先で発生しています。
再委託先、再々委託先に対するリスク管理
これらのような悪影響に対しては、大まかに言えば次のような対策が考えられます。
- a) トラブルを発生させるリスクの高い再委託先との取引を避ける
- b) 再委託先に予防策の導入を求める
- c) 再委託先でトラブルが発生したときにも迅速に対処できるよう準備する
上の a および b に関しては過去の記事で述べてきましたが、これらの記事は主に Tier 1 の委託先を対象としていましたので、Tier 2 以降の再委託先に対しては少し異なるアプローチが必要になります。
まず a についてですが、Tier 1 がどこと取引するかは Tier 1 側の責任で判断・決定するのが原則です。したがって、もし Tier 0 の企業が Tier 2 以降の再委託先との取引に関与したければ、Tier 0 と Tier 1 との間で何らかの合意が必要になります。
典型的な方法のひとつは、Tier 0 と Tier 1 との間の取引契約の中で、Tier 1 に対して再委託を禁止するか、または再委託に関して事前に Tier 0 の同意を得るよう決めておくことです。これに関しては過去の記事(『委託先との間の契約で取り決めておくべき項目』 2026.9.18 掲載)でも「再委託の制限」という項目で簡単に触れましたが、Tier 0 と Tier 1 との間でこのような合意ができれば、再委託の関係がむやみに広がらないよう歯止めをかけつつ、Tier 2 以降の取引関係を把握しやすくなります。
次に b の予防策の導入に関しても、Tier 0 から Tier 2 に対して具体的な予防策の導入を直接依頼することはできませんので、Tier 2 に対して必要な予防策を導入させるよう、Tier 1 に依頼する必要があります。例えば大手 SIer などで開発業務などを外部委託する際に、委託先に要求するルールや手順などを「ガイドブック」などといった形で文書化し、Tier 1 自身にこれを遵守させるのはもちろんのこと、Tier 2 にこれを遵守させることもTier 1 に要求するという方法がよく用いられています。同様に Tier 1 は Tier 2 に対して、Tier 3 にもガイドブックの内容を遵守させるよう要求します。このように要求の連鎖によって、Tier 2 以降の再委託先にも予防策を導入させるという考え方です。
トラブルが発生した場合の対処
前述のような予防策の導入ができたとしても、トラブルの発生を防げなかった場合に対する備えは必要です。まずは何と言っても、再委託先でトラブルが発生した場合に、対応が後手に回らないよう、トラブルを直ちに把握できるようにしておかなければなりません。そのためには少なくとも次の 2 つを決めて、再委託先に周知しておく必要があるでしょう。
- a) Tier 0 側で報告を受ける窓口
- b) 委託先および再委託先が Tier 0 に報告すべき条件と報告内容
まず Tier 0 側で、確実に報告を受信できる体制を準備しなければなりません。連絡先の電話番号やメールアドレスなどを決めて、担当部署が遅滞無く対応できるようにしておきます。
また、この窓口で報告を受けた際の対応手順を決めておき、発生したトラブルの内容や緊急性、深刻度合いなどによって、報告内容を誰に伝え、どのように対処するかを明確化します。当然ながら訓練や演習を通して、確実に対処できるよう準備しておく必要があるでしょう。
一方で委託先や再委託先に対しては、どのような事態が発生した場合に、いつ、誰に対して報告すべきなのかを明示的に伝える必要があります。委託先や再委託先において何らかの問題が発生したとき、それを委託元に報告する必要があるのかどうか判断に迷うと、その分だけ時間が空費されてしまいますし、迷ったあげく報告されないかもしれません。そのような時間的ロスや報告漏れを防ぐためには、報告に関するルールや手順を明文化し、Tier 2 以降に対しても漏れなく周知する必要があるでしょう。また報告内容の重要性や緊急性によっては、Tier 2 以降の再委託先から Tier 0 に直接報告させるという形も検討すべきかもしれません(その場合はもちろん Tier 1 の合意が必要となるでしょう)。
報告を受けたあとどうするか
委託先や再委託先で何らかの問題が発生したときの具体的な対処方法は、発生した問題の内容や状況など個別事情に応じて異なりますが、ここでは多くの事象に共通すると考えられるポイントをまとめておきます。
・適切な部署や役職者に対して直ちに情報を共有する
状況によっては経営層への報告を迅速に行わないと、意思決定が遅れ、対応が後手に回ってしまうおそれがあります。
・報告を受けた時点から、報告された内容や対処行動などを全て記録する
そのような記録は適切な対応のために役立つだけではなく、後述する弁護士などへの相談や情報開示においても必要となります。
・必要に応じて弁護士など専門家に相談する
法令違反や損害賠償、訴訟などにつながる可能性がある場合は、初期段階から弁護士に相談することで、悪影響を軽減できる可能性があります。またサイバーセキュリティに関する問題であれば、被害の最小化や証拠の保全などのために、専門技術を持つ事業者の支援が初期段階から必要となるかもしれません。
・適時適切に情報開示を行う
監督官庁、顧客、消費者、投資家などに情報開示が必要な場合は、タイミングが遅れたり開示内容が不適切だったりすると、さらに状況が悪化する可能性があります。
再委託先や再々委託先まで全て把握する必要はあるのか
このように再々委託先まで対象に含めてリスク管理に取り組むためには、Tier 2 以降の再々委託先を含めて取引状況を全て把握すべきなのではないか? と思われるかもしれません。実際、大手製造業の一部で Tier 2 以降を含むサプライチェーン全体を可視化する取り組みを進めているという話を聞きますし、そのためのソリューションを開発・提供している会社もあるようです。
しかしながら、これはあくまでも筆者個人としての意見ですが、再々委託先まで含めた全体像を把握するためにかかるコストや労力は、多くの企業にとって割に合わないのではないかと思います。また、仮にサプライチェーン全体を可視化できたとしても、再々委託先で何らかのトラブルが発生するリスクをゼロにすることはできません。
したがって本稿で述べたように、直接的な取引関係における要求の連鎖によって、予防策が再委託先まで行き届くようにすることと、トラブルが発生したときに迅速に対応できるように準備しておくというのが、多くの企業にとっては現実的な取り組み方となるのではないでしょうか。
もちろん既にサプライチェーンの可視化に取り組まれている企業は、その必要性とコストや投資とのバランスを見極めたうえで、そのような判断をされていると思います。このバランスの取り方は各企業の個別事情によって異なりますので、一般的に全ての企業が必ずこうすべきだと考える必要はないと言えます。
- 執筆者
- 田代 邦幸 合同会社OfficeSRC代表/リスクマネジメントコンサルタント
- プロフィール
- 自動車メーカー、半導体製造装置メーカー勤務を経て、2005 年より複数のコンサルティングファームにて、事業継続マネジメント(BCM)や災害対策などに関するコンサルティングに従事した後、独立して 2020 年に合同会社 Office SRC を設立。
- SNS
- X(Twitter):@ktashiro_src
LinkedIn:https://www.linkedin.com/in/ktashiroSRC
アトミテックでは、委託先リスク管理の手順をまとめた委託先リスク管理ガイドを公開しています。ぜひ自社の委託先管理の参考になさってください。